CIGRE cerró esta semana su sesión de París. Nadie estaba mostrando un IED nuevo; el tema que se repetía en los pasillos de la exhibición técnica era sacar la función de la caja y correrla como software. Según quién hable, aparece como software-defined substation, protección virtualizada o vPAC. La apuesta, en todos los casos, es que las funciones de protección y control que hoy viven repartidas en decenas de equipos dedicados pasen a correr sobre servidores industriales estándar.
Como todo lo que se pone de moda, se está mezclando. Conviene separar qué hay en el mercado, qué está probado y qué implica eso para Chile.
El nombre cubre tres cosas distintas
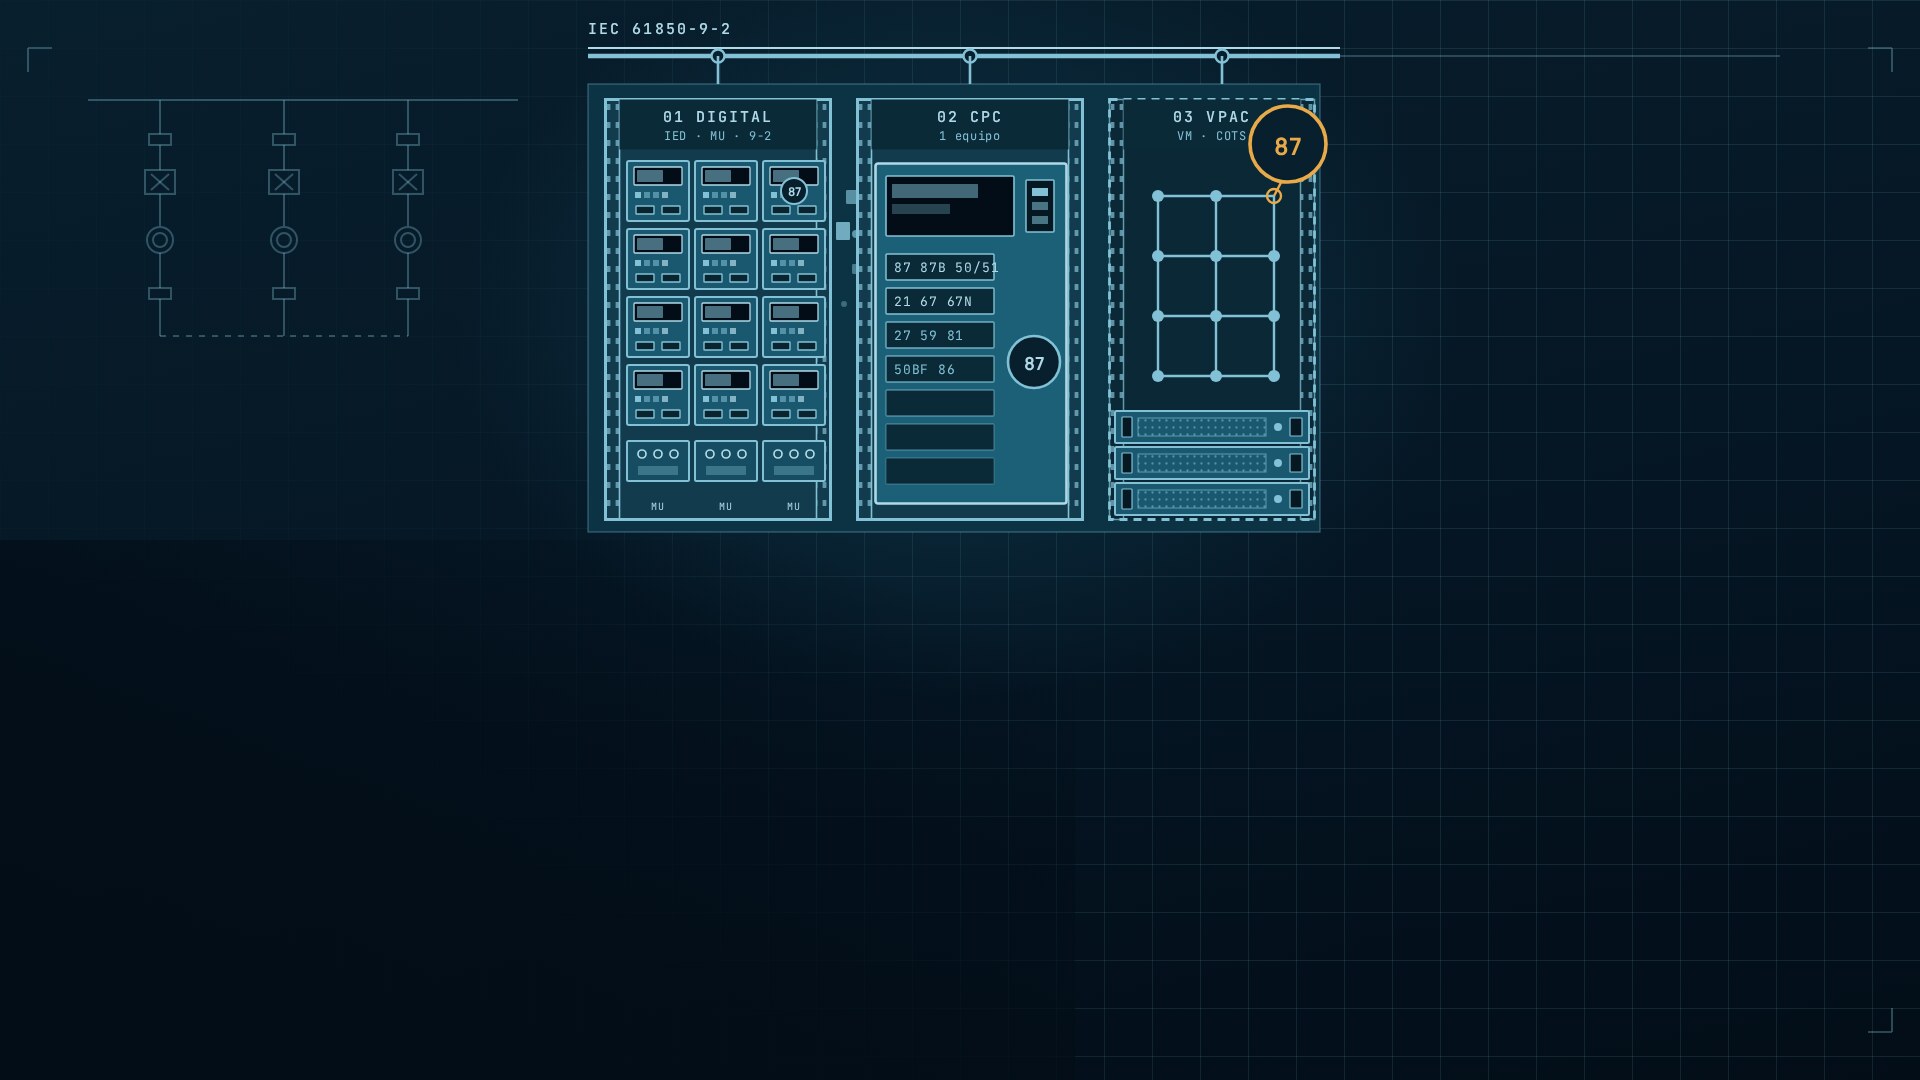
Bajo ese nombre conviven tres arquitecturas.
La primera es la subestación digital: bus de proceso con Sampled Values (IEC 61850-9-2) y GOOSE (8-1), merging units en el patio, fibra en vez de cobre. Los IEDs siguen siendo cajas. Sin esto no hay nada de lo que sigue.
La segunda es la protección centralizada, CPC: las funciones de muchos paños en un solo equipo del fabricante. Sigue siendo hardware dedicado, pero uno en vez de veinte.
La tercera es la protección virtualizada, vPAC. Las funciones corren como máquinas virtuales o contenedores sobre servidores COTS, con un Linux de tiempo real y un hipervisor debajo. El fabricante te va a decir que el algoritmo es el mismo y que solo cambia dónde corre. En la práctica, con la plataforma cambian también el tiempo de conmutación al respaldo, el jitter y quién vigila al hipervisor. De eso hablamos más abajo.
CIGRE lo llamó FIH, Functionality Independent of Hardware (brochure técnico 891, grupo de trabajo B5.60). El dato que importa: el hardware de microprocesador de un IED se deja de fabricar a los 10 o 15 años, y la función que corre adentro tendría que durar décadas. Separar software y fierro es dejar de amarrar esas dos vidas útiles.
Qué está vendiendo cada uno (agosto de 2026, solo con fuentes públicas)
El SSC600 de ABB salió en 2018 y fue el primer producto comercial de protección centralizada, y por eso es el que más años de servicio acumula: concentra en un solo equipo la protección de hasta 30 paños, recibiendo corrientes y tensiones por la red como Sampled Values aptos para protección, con la misma base de funciones de la familia Relion. Eso no lo sacamos de un catálogo. Lo hemos aplicado en proyectos reales, entre otros en diferencial de barra centralizada (87B) en media tensión, con la función en el SSC600 y no en un IED por paño, y en esos trabajos se ha comportado bien. En 2023 apareció el SSC600 SW: el mismo software sin hardware, como máquina virtual sobre KVM o VMware en servidores Xeon, con pilotos publicados en Finlandia y Estados Unidos. Su territorio validado públicamente es la distribución, pero la plataforma es más flexible de lo que ese rótulo sugiere: admite arquitecturas híbridas con IEDs convencionales como respaldo de paño, varias instancias en un mismo servidor para sistemas más grandes y merging units 9-2LE de terceros. Hasta dónde se puede llevar eso es una pregunta de ingeniería, no de catálogo, y es justamente el tipo de análisis que hacemos con el cliente y con el fabricante antes de proponer un esquema.
Siemens y GE Vernova lanzaron la misma semana, en febrero de 2026, en DistribuTECH. SIPROTEC V mete hasta 60 IEDs SIPROTEC 5 en un servidor con Linux de tiempo real y hardware de una lista aprobada por el fabricante; Siemens sostiene que corre los mismos algoritmos de SIPROTEC 5, sin reescribirlos. GridBeats APS, de GE, apunta a otro problema: un «firmware independiente» patentado que separa la función de protección del firmware de la plataforma, para actualizar comunicaciones y ciberseguridad sin revalidar la protección. En transmisión, la validación pública más citada hasta ahora es la de GE con National Grid, en el Reino Unido, sobre la plataforma abierta SEAPATH: latencias GOOSE de ida y vuelta de 4 a 5 ms y más de 25 flujos de Sampled Values sin degradación.
SEL va a contracorriente. Tiene plataforma de software (Blueframe, Linux con contenedores firmados) y merging units con protección local integrada, pero ningún IED virtualizado, y no parece tener apuro. Su lectura del «software-defined» apunta a la red, con SDN determinística para OT, y su filosofía es la contraria a centralizar: respaldo distribuido, cerca del proceso. Con el parque de IEDs que SEL tiene en el continente, el punto no es menor.
Schneider Electric se declara lista para virtualizar: su plataforma PowerLogic P7 (2024) unifica cinco familias antiguas y viene preparada para migrar a arquitecturas virtualizadas, aunque lo que virtualizó de verdad es la RTU de distribución secundaria, no la protección. De Hitachi Energy, hasta donde llega la información pública, no hay producto de protección virtualizada; su apuesta visible es la subestación digital completa como paso previo. Y eso nos toca de cerca, como se ve más abajo.
Queda la vía abierta: por un lado la vPAC Alliance (más de 35 miembros, liderada por empresas eléctricas, con Intel y Dell empujando); por otro SEAPATH, de LF Energy, una distribución Linux de tiempo real, de código abierto, hecha para alojar IEDs virtuales de cualquier fabricante. Esa es la pelea de fondo: plataformas de un solo fabricante, como las de Siemens, GE y ABB, versus desacople total y multivendor. Quien compra hoy se sienta en una de las dos sillas.
Los números, y lo que hay detrás
Los números que se están mostrando llaman la atención: 25 % menos de CAPEX y 45 % menos de espacio en caseta según Siemens, «hasta 15 %» de ahorro en el ciclo de vida según ABB, un «cambio de escalón» en el TCO según National Grid y GE. Ojo con esto: todas son cifras declaradas por el fabricante o por el proyecto que las publicó. Nadie las ha auditado de forma independiente.
Hay un problema de determinismo. Un flujo de Sampled Values, en el perfil 9-2LE a 50 Hz, son 4.000 tramas por segundo sin retransmisión. Acá no gana quien tenga mejor latencia promedio: gana quien no pierda tramas. Por eso virtualizar una subestación es un problema de tiempo real antes que un proyecto de TI.
Hay otro de certificación. Para una instancia virtual no existe todavía un ensayo de tipo equivalente al de un IED físico; el grupo B5.84 de CIGRE recién está escribiendo las recomendaciones para IEDs virtuales.
Y hay uno de cultura de protecciones, el más humano de los tres. La primera objeción de cualquier ingeniero del área es el modo de falla común, todos los huevos en un servidor. La respuesta de manual son dos servidores en principal y respaldo, con redes PRP o HSR. Es razonable, pero un servidor con hipervisor tiene modos de falla que una caja dedicada no tiene, y eso hay que demostrarlo en cada proyecto, en laboratorio, no en un PowerPoint.
¿Y Chile dónde está parado?
En el peldaño 1. Y no es de este año.
2021: 66 kV. El Grupo Saesa puso en servicio la SE Remehue, una seccionadora de 66 kV en Osorno, en febrero de 2021: la primera subestación digital del país. Después vino la SE La Misión (66/23 kV). Ambas de obra nueva, con solución Hitachi/ABB y con bus de proceso de verdad: merging units en el patio digitalizando corrientes y tensiones a Sampled Values, doble red de fibra, protección redundante por paño e incluso una MU dedicada a la corriente de la 87B. Ese mismo año Transelec hizo retrofit digital en Alto Jahuel y Diego de Almagro con Hitachi ABB, cambiando cobre por fibra.
2026: 220 kV. En agosto, Transelec y Hitachi Energy anunciaron la energización del patio de 220 kV del Proyecto TEA: la SE Seccionadora TEA 220/66/23 kV que, según el expediente del Coordinador, se ubica en Pozo Almonte, Tarapacá, y secciona la línea San Simón–Lagunas para alimentar el proyecto TEA Agua de Mar de SQM. Ellos la comunican como la «primera subestación digital integral de Chile», con protección, control y operación digitalizadas de punta a punta bajo IEC 61850. Lo que hace comparable este hito con los anteriores es dónde ocurre. Es una subestación del sistema de transmisión, una obra sujeta al régimen de instalaciones coordinadas, con sus exigencias de información técnica y de puesta en servicio, y no una instalación dedicada dentro de la planta de un cliente. El propio comunicado de Transelec lo dice: el salto está en el nivel de tensión, porque «las experiencias previas en el país se limitaban a instalaciones de 66 kV». El detalle fino, si hay bus de proceso 9-2 en todos los paños, cuántas merging units, cómo es la red, no está publicado.
Lo que dijo la CNE. El 11 de agosto de 2026, Antonio Bayas, jefe del Subdepartamento de Proyectos y Acceso a la Red de la CNE, presentó «Subestaciones Digitales: enfoque desde la regulación» en las II Jornadas de Especialistas en Digitalización de Subestaciones y Transformadores, organizadas por Rhona, im3 y MR de Alemania. Bayas ordenó el mapa regulatorio: estas instalaciones ya están enmarcadas en la Norma Técnica de Seguridad y Calidad de Servicio y en el Anexo Técnico de Exigencias Mínimas de Diseño de Instalaciones de Transmisión, que fija criterios de diseño, redundancia, equipamiento y compatibilidad tecnológica, con IEC 61850 como base de la interoperabilidad entre proveedores. La CNE no lo dejó en lo técnico: lo ató a eficiencia económica, seguridad del sistema, competencia y acceso abierto. Como casos nacionales mostró la cartera del Grupo Saesa (Trinidad, El Guindal, Reloncaví y Litueche), con beneficios que ellos reportan en ahorro de obras civiles, costos de operación y mantenimiento, flexibilidad operativa y programación de la construcción.
Esa cartera hay que cruzarla con el registro del Coordinador, porque ahí se ve en qué punto está cada obra. De las cuatro, solo Trinidad está energizada (66 kV, en servicio desde julio de 2025). El Guindal y Reloncaví, ambas de 110 kV, figuran en construcción con avances del orden del 20 % y del 11 %, y Litueche anda cerca del 26 %. Ninguna es de 220 kV. Eso explica, desde el lado del regulador, por qué el patio de TEA se comunica como un salto. Bayas cerró con los desafíos que la propia CNE reconoce: mantener la regulación al ritmo de la tecnología, aprovechar mejor lo aprendido en los proyectos ya ejecutados, y hacerse cargo de la ciberseguridad y de la inteligencia artificial en sistemas tan digitalizados. (Nota de la CNE, 11-ago-2026)
Dónde vive la norma, y dónde se queda callada
La NTSyCS no trae un capítulo de subestaciones digitales. Sigue aplicando en todo lo general (desempeño, puesta en servicio, información técnica), pero lo específico del diseño digital está en el Anexo Técnico de Exigencias Mínimas de Diseño de Instalaciones de Transmisión, en su Artículo 87, «Sistemas de Protecciones en subestaciones digitales», aprobado en septiembre de 2020 y sin cambios desde entonces. Fuimos al texto. Lo que exige es más concreto de lo que suele citarse:
- Diseño conforme a IEC 61850.
- Merging Unit en el patio de alta tensión, «de manera tal de minimizar la longitud del tendido de conductores eléctricos entre los equipos primarios y la MU».
- Transmisión MU → IED bajo IEC 61850-9-2 y 8-1 sobre bus de proceso, montado en una red Ethernet de alta disponibilidad según IEC 62439.
- En TC convencionales, cada núcleo secundario va a una MU exclusiva; en TP se permite compartir la MU del paño.
- NCIT conectados directamente al IED, si tienen salida a bus de proceso.
- Redundancia de los sistemas de protección según las exigencias del Artículo 113 del mismo Anexo.
Y cierra con una exigencia que conviene leer entera, porque es la que ordena el mercado: el diseño «deberá realizarse considerando la posibilidad de utilizar equipamiento de distintos fabricantes, de acuerdo al estándar IEC 61850 vigente y sus requisitos de interoperabilidad», de manera que «el diseño inicial de ésta no condicione la elección de un proveedor». Chile no dejó eso a criterio del comprador: lo escribió.
Hay una cláusula que toca el borde de este debate. El mismo artículo permite, en palabras simples, que el Coordinador autorice, caso a caso, que las funciones de bloqueo se resuelvan por lógica de control en vez del dispositivo auxiliar de disparo y bloqueo, el clásico 86, siempre que eso no degrade el sistema de protección. Es un tema de lógica de enclavamiento, no de homologar una protección virtual, pero muestra algo útil: el Coordinador puede autorizar excepciones a un esquema basado en hardware.
Ahora, lo que el anexo no dice. Revisamos el texto vigente completo y no hay una sola mención de «virtualización», «hipervisor», «contenedor», «máquina virtual» o «servidor». Chile reguló el peldaño 1 con lujo de detalle y no ha escrito una línea sobre los peldaños 2 y 3. El Artículo 111, por su lado, fija que «cada paño deberá disponer de controladores digitales redundantes»: habla de control, no de protección, pero deja claro que la unidad con la que la norma piensa sigue siendo el paño.
Que no esté escrito no quiere decir que esté prohibido. Lo que no hay es un marco, y las preguntas que van a venir son concretas: cómo se homologa una instancia virtual de protección, qué se le va a pedir de determinismo, cómo se audita una actualización del hipervisor sin revalidar la función.
Entre los desafíos, el regulador puso la ciberseguridad. La Norma Técnica de Ciberseguridad y Seguridad de la Información se inició por resolución en septiembre de 2021 y, según el Plan Normativo 2026 de la propia CNE, en diciembre de 2025 seguía «en etapa de elaboración del Proyecto Normativo». Casi cinco años. Difícil pensar que el peldaño 3 se regule antes de que eso se cierre.
Mientras tanto, la virtualización no pide una disciplina nueva: pide la de ahora, bien hecha. Bus de proceso, redes PRP y HSR, sincronización PTP, y probar en laboratorio antes de salir a comisionar. Quien ya tenga eso resuelto va a poder mirar el peldaño 3 sin apuro.
Dónde nos paramos nosotros
Nuestra posición es simple. El valor hoy está en el peldaño 1, y ahí es donde trabajamos: bus de proceso, PRP y HSR, PTP, y pruebas en laboratorio antes de comisionar. No como preparación para algo que viene, sino porque es lo que la norma exige y lo que mejora una subestación ahora.
El peldaño 2 ya lo cruzamos. Aplicamos protección centralizada en media tensión con el SSC600 y se comportó bien. Es la plataforma con más años de servicio en esta categoría y la que mejor conocemos, y no la vemos acotada a distribución: hasta dónde llega en cada caso depende del análisis que hacemos con el cliente final y del trabajo conjunto con el fabricante, no de una regla general.
El peldaño 3 lo estamos probando en laboratorio, con las mismas preguntas que le haríamos a cualquier esquema nuevo: determinismo bajo carga de Sampled Values, conmutación al respaldo, qué pasa cuando se actualiza el hipervisor. Cuando el análisis conjunto, las pruebas y el marco del Coordinador lo respalden, lo vamos a proponer. Y preferimos el camino abierto y multivendor, por la misma razón que el Art. 87 pide que el diseño no condicione la elección de proveedor: para que la función no quede amarrada a una plataforma.
Lo que no hacemos es recomendar peldaños por moda. Cada esquema de protección que proponemos, y cuando corresponde también suministramos, sale de un análisis técnico con el cliente y de la colaboración con los fabricantes con los que trabajamos. Esa es la posición.
Sobre las fuentes. Todo lo que está acá sale de información pública: comunicados de los fabricantes, material de CIGRE, prensa del sector, publicaciones de la CNE y expedientes del Coordinador Eléctrico Nacional. Las cifras de ahorro van siempre como declaración de quien las publicó, no como dato auditado. Puede haberse quedado afuera un piloto, un producto o un proyecto en curso; si tienes un caso que corrija o complemente esto, escríbenos.
En EDA hacemos ingeniería, pruebas, comisionamiento, suministro y capacitación de subestaciones digitales, multimarca y con laboratorio propio. Si estás evaluando un proyecto con IEC 61850 o ya lo tienes encima, hablemos.
Fuentes
- CIGRE, Technical Brochure 891, WG B5.60, “Protection, Automation and Control Architectures with Functionality Independent of Hardware” (2023) — e-cigre.org
- ABB, Centralized and virtualized protection and control, SSC600 / SSC600 SW — abb.com
- ABB, “ABB launches the world’s first virtualized protection and control solution” (2023) — new.abb.com
- Siemens, “Siemens virtualized protection for power grids cuts costs, saves space in digital substations” (3-feb-2026) — press.siemens.com
- POWER Magazine, “GE Vernova Launches Grid Automation and Protection System” (3-feb-2026) — powermag.com
- LF Energy, “National Grid Electricity Transmission and GE Vernova Collaborate on LF Energy SEAPATH” (sep-2025) — lfenergy.org
- Linux Foundation, “LF Energy Releases v1.0 of SEAPATH” (feb-2025) — linuxfoundation.org
- Reporte Minero, «Hitachi Energy y Transelec energizan primera subestación digital integral de Chile» (10-ago-2026) — reporteminero.cl
- CNE, «Subestaciones digitales: innovación y regulación para la red del futuro» (11-ago-2026) — cne.cl
- CNE, Anexo Técnico «Exigencias Mínimas de Diseño de Instalaciones de Transmisión», Art. 87, 111 y 113 (aprobado por Res. Ex. N° 347 del 8-sep-2020) — Anexo Técnico (PDF) · resolución aprobatoria: Res. Ex. N° 347
- CNE, Plan Normativo Anual 2026 (Res. Ex. N° 779 del 15-dic-2025) — cne.cl (PDF)
- Coordinador Eléctrico Nacional, Plataforma de Seguimiento de Obras Decretadas por los Planes de Expansión (estado de SE Trinidad, El Guindal, Reloncaví, Litueche y Proyecto TEA) — coordinador.cl
- CIGRE Chile, «La inteligencia digital de las subestaciones Remehue y La Misión» (Grupo Saesa / Hitachi ABB, 2020-2021) — cigre.cl
- SEL, Blueframe (plataforma de software) — selinc.com
- PAC World, “Introducing PowerLogic P7: Next-generation Power & Protection Platform” (Schneider Electric, 2024) — pacw.org